El bucle humano-máquina que se cierra
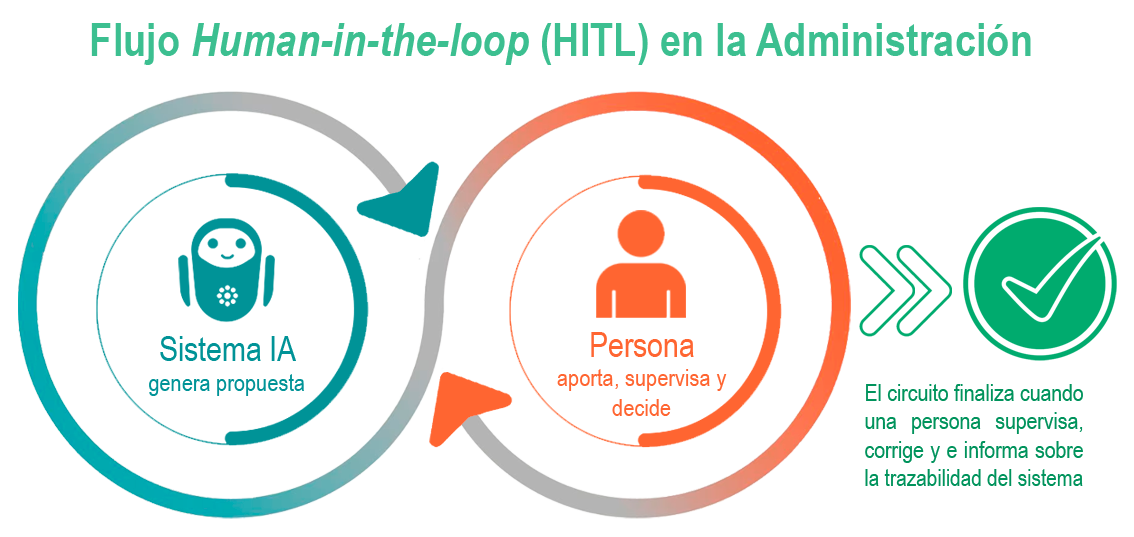
La incorporación de la inteligencia artificial generativa a la actividad administrativa no se resuelve con prompts aislados ni con una única interacción del tipo pregunta-respuesta. Las tareas administrativas complejas -dictar una resolución, elaborar un informe, instruir un expediente- exigen flujos de trabajo con varias fases encadenadas y, sobre todo, una supervisión humana efectiva que pueda comprender, interpretar, corregir y, llegado el caso, detener el sistema.
El human-in-the-loop (en adelante, HITL) es, en este contexto, mucho más que una buena práctica técnica: es una exigencia jurídica. El Reglamento (UE) 2024/1689 (Reglamento de Inteligencia Artificial, en adelante RIA) impone supervisión humana efectiva para los sistemas de alto riesgo (art. 14), aplicable desde el 2 de agosto de 2026; el Reglamento (UE) 2016/679 (RGPD) reconoce el derecho a obtener intervención humana frente a decisiones íntegramente automatizadas con efectos jurídicos (art. 22); y la Ley 40/2015 (LRJSP) regula la actuación administrativa automatizada y exige determinar previamente los órganos responsables (art. 41).
La tesis de este dashboard es la siguiente: en una Administración local, el HITL solo es verosímil si no es una improvisación tecnológica, sino un procedimiento digital formalmente diseñado, jurídicamente habilitado, técnicamente auditado y organizativamente supervisado.
Del prompt aislado al flujo de trabajo
Una sola consulta es frágil; un flujo de fases encadenadas, con validación humana, es robusto.
Trabajar solo con prompts aislados es limitado. Una única interacción del tipo pregunta-respuesta puede bastar para una consulta puntual, pero resulta frágil ante tareas con varios requisitos, fuentes heterogéneas y consecuencias jurídicas.
En tareas complejas, un flujo de trabajo con varias fases es más robusto que una sola consulta. Un flujo de este tipo suele articularse en etapas encadenadas:
- Extracción de datos relevantes del expediente o de las fuentes.
- Contraste de esos datos con la normativa y la información de partida.
- Redacción de un borrador estructurado.
- Revisión crítica del borrador.
- Validación humana cualificada.
- Registro y trazabilidad de todo el proceso.
Esta lógica de fases encadenadas conecta con la evolución actual hacia los sistemas agénticos y los flujos multiagente, donde los modelos no se limitan a responder: planifican, usan herramientas, ejecutan pasos sucesivos y revisan sus propios resultados. El salto cualitativo es relevante para la Administración, porque cuanto mayor es la autonomía del sistema, mayor es la exigencia de gobernanza y de control humano sobre cada fase.
Qué es el human-in-the-loop y por qué es central en lo público
El dato solo continúa tras pasar por el criterio humano. El sesgo de automatización -aceptar la salida sin revisarla- es justamente lo que el nodo debe interceptar.
El human-in-the-loop designa la intervención de una persona dentro del flujo de trabajo, no solo al final, sino en los puntos donde su criterio resulta determinante para la calidad, la legalidad y la responsabilidad del resultado.
En contextos públicos sensibles, esta supervisión es central. El RIA exige que los sistemas de alto riesgo se diseñen y desarrollen de modo que puedan ser vigilados de manera efectiva por personas físicas durante el período en que estén en uso (art. 14.1). Esa supervisión efectiva no es una declaración genérica: el art. 14.4 concreta seis capacidades que la persona que supervisa debe poder ejercer.
Las seis capacidades de supervisión efectiva
Comprender y detectar anomalías, evitar el sesgo de automatización, interpretar la salida, ignorar o anular o revertir, interrumpir el sistema, y el estándar reforzado de doble verificación.
El sesgo de automatización
Consiste en aceptar acríticamente la salida del sistema por proceder de una herramienta automatizada. En la actividad administrativa es peligroso: una propuesta verosímil pero incorrecta puede deslizarse hasta la firma si la revisión se vuelve un trámite formal. El RIA exige que la persona permanezca activamente consciente de este riesgo (art. 14.4.b).
La supervisión humana efectiva se distingue de la supervisión meramente nominal en un punto decisivo: la primera presupone que la persona conserva la competencia, la información y la autoridad para apartarse del sistema. El RIA, para determinados sistemas de identificación biométrica de alto riesgo, llega a exigir que ninguna decisión se adopte sobre la base de la identificación generada salvo que al menos dos personas físicas con la competencia, formación y autoridad necesarias la hayan verificado y confirmado por separado (art. 14.5). Aunque este umbral reforzado no se aplica a todos los sistemas, ilustra el estándar de exigencia que el legislador europeo asocia a la supervisión humana cuando los derechos fundamentales están en juego.
Descomposición de tareas: anatomía de un flujo gobernado
Las ocho fases se iluminan en secuencia; los escudos verdes marcan las fases donde se inserta un control humano.
Un prompt único para redactar una resolución, un informe o un documento complejo suele ser insuficiente. La calidad mejora cuando se separan las tareas y se asigna a cada una su propósito, sus fuentes y su control. Un flujo gobernado para un documento administrativo complejo puede descomponerse así:
- Análisis de requisitos: qué se pide, con qué alcance y bajo qué marco normativo.
- Extracción de datos: localización y captura de la información pertinente del expediente y de las fuentes.
- Búsqueda normativa: identificación de las normas, artículos y antecedentes aplicables.
- Generación de borrador: redacción estructurada a partir de los pasos anteriores.
- Crítica: revisión del borrador para detectar errores, lagunas o afirmaciones no sustentadas.
- Verificación: comprobación de datos, referencias y citas frente a las fuentes.
- Revisión jurídica: control de legalidad por personal competente.
- Validación final: aprobación y firma por el órgano o persona responsable.
La descomposición no es solo una cuestión de calidad técnica. Cada fase es, además, un punto donde puede situarse un control humano, lo que conecta directamente con la tipología de checkpoints. Estos puntos de control no son todos iguales: conviene distinguir, al menos, varios tipos, identificando en cada uno quién interviene, qué decide y qué puede hacer.
Los cinco tipos de checkpoint humano
Validación de entrada, verificación documental, control de calidad del borrador, revisión jurídica y validación final con firma. Cada uno define quién interviene, qué decide y qué puede hacer.
Capacidades hechas proceso
Esta tipología materializa, en términos de procedimiento, las capacidades que el art. 14.4 RIA exige en abstracto: comprender, detectar, interpretar, ignorar, anular, revertir e interrumpir. La automatización aporta velocidad; las reglas de negocio acotan; la verificación documental ancla las salidas en fuentes reales; y la supervisión humana cierra el circuito de responsabilidad.
El anclaje jurídico español: la actuación administrativa automatizada
Tres capas normativas -RIA, RGPD y LRJSP- se posan sobre el flujo; el art. 14 del RIA entra en aplicación el 2 de agosto de 2026.
En España existe una categoría jurídica directamente pertinente: la actuación administrativa automatizada. La Ley 40/2015 (LRJSP) la define como cualquier acto o actuación realizada íntegramente a través de medios electrónicos por una Administración pública en el marco de un procedimiento administrativo y en la que no haya intervenido de forma directa una persona empleada pública (art. 41.1).
Para esos supuestos, la propia Ley exige determinar previamente el órgano u órganos competentes para definir las especificaciones, programar, mantener, supervisar, controlar la calidad y, en su caso, auditar el sistema y su código fuente. Además, debe designarse el órgano responsable a efectos de impugnación (art. 41.2).
Los órganos competentes que deben designarse
Especificaciones, programación, mantenimiento, supervisión, control de calidad, auditoría del sistema y de su código fuente, y el órgano responsable a efectos de impugnación.
Derecho a la intervención humana
Derecho a no ser objeto de decisiones únicamente automatizadas con efectos jurídicos, y a obtener intervención humana, expresar el punto de vista e impugnar. En España se ejerce conforme al art. 18 LOPDGDD.
Con ello, la responsabilidad final del acto se reconduce a un órgano concreto, compatibilizando la automatización con la teoría del órgano y el concepto clásico de acto administrativo. Conviene precisar una distinción que debe quedar nítida:
Actuación automatizada · art. 41 LRJSP
Por definición, aquella en la que no interviene de forma directa una persona empleada pública. Entra en el régimen del art. 41 y debe cumplir todas sus exigencias orgánicas.
Flujo asistido con HITL
Lo contrario: la persona empleada pública interviene de forma directa y decisiva en los puntos de control. En sentido estricto, no es el supuesto del art. 41.
A ello se suma la garantía del RGPD: toda persona interesada tiene derecho a no ser objeto de una decisión basada únicamente en el tratamiento automatizado que produzca efectos jurídicos en ella o la afecte significativamente de modo similar (art. 22.1). Cuando ese tratamiento está autorizado por el Derecho, deben adoptarse medidas adecuadas para salvaguardar sus derechos, entre ellas, como mínimo, el derecho a obtener intervención humana, a expresar su punto de vista y a impugnar la decisión (art. 22.3). En el ordenamiento español, este derecho se ejerce conforme al art. 18 de la Ley Orgánica 3/2018 (LOPDGDD), que remite al art. 22 RGPD.
Por último, en su condición de responsable del despliegue (deployer) de un sistema de alto riesgo, la Administración local asume obligaciones específicas del art. 26 RIA: practicar la supervisión humana cualificada, monitorizar el funcionamiento, conservar los registros generados automáticamente y adoptar medidas técnicas y organizativas para seguir las instrucciones de uso. La distinción entre proveedor (provider) y responsable del despliegue (deployer) es relevante: una Administración local rara vez desarrolla el sistema, pero casi siempre es quien lo despliega, y por tanto soporta el grueso de las obligaciones de supervisión.
Condición de verosimilitud en la Administración local
Los cuatro pilares se levantan en secuencia hasta sostener un único sistema; cuando los cuatro están, el conjunto es completo y estable.
En una Administración local, la verosimilitud práctica del HITL depende de una condición clave: que el loop no sea una improvisación tecnológica, sino un procedimiento digital formalmente diseñado, jurídicamente habilitado, técnicamente auditado y organizativamente supervisado. Las cuatro condiciones, desglosadas como lista de comprobación:
- Formalmente diseñado: el flujo está documentado, con fases, responsables y puntos de control definidos; no es una práctica informal de un servicio aislado.
- Jurídicamente habilitado: existe cobertura normativa para el tratamiento de datos y para la actuación, con identificación de los órganos responsables cuando proceda (art. 41 LRJSP) y respeto a las garantías del art. 22 RGPD.
- Técnicamente auditado: el sistema y, en su caso, su funcionamiento son auditables; se conservan los registros que permiten reconstruir qué hizo el sistema y qué decidió la persona (art. 12 y art. 26 RIA).
- Organizativamente supervisado: hay personas con competencia, formación y autoridad para ejercer las capacidades del art. 14.4 RIA, y la supervisión no es un trámite formal, sino una intervención efectiva.
La IA en la Administración se maneja con procesos técnicos que deben basarse en procedimientos administrativos
El modelo de HITL que aquí se propone es un mecanismo que convierte una capacidad técnica en una garantía jurídica y organizativa.
Referencias
- BOE. (2015). Ley 40/2015, de 1 de octubre, de Régimen Jurídico del Sector Público. Boletín Oficial del Estado, 236, de 2 de octubre de 2015. boe.es/buscar/act.php?id=BOE-A-2015-10566
- BOE. (2018). Ley Orgánica 3/2018, de 5 de diciembre, de Protección de Datos Personales y garantía de los derechos digitales. Boletín Oficial del Estado, 294, de 6 de diciembre de 2018. boe.es/buscar/act.php?id=BOE-A-2018-16673
- OpenAI. (27 de enero de 2022). Aligning language models to follow instructions. openai.com/index/instruction-following
- Unión Europea. (2016). Reglamento (UE) 2016/679 del Parlamento Europeo y del Consejo, de 27 de abril de 2016, relativo a la protección de las personas físicas en lo que respecta al tratamiento de datos personales y a la libre circulación de estos datos (Reglamento General de Protección de Datos). Diario Oficial de la Unión Europea, L 119, de 4 de mayo de 2016. eur-lex.europa.eu (CELEX 32016R0679)
- Unión Europea. (2024). Reglamento (UE) 2024/1689 del Parlamento Europeo y del Consejo, de 13 de junio de 2024, por el que se establecen normas armonizadas en materia de inteligencia artificial (Reglamento de Inteligencia Artificial). Diario Oficial de la Unión Europea, L, de 12 de julio de 2024. eur-lex.europa.eu (CELEX 32024R1689)